
Segurança
FIPS 140-2 Level 3, eIDAS, RGPD e servidores na UE: a base técnica de cada comunicação enviada pelo DUO.
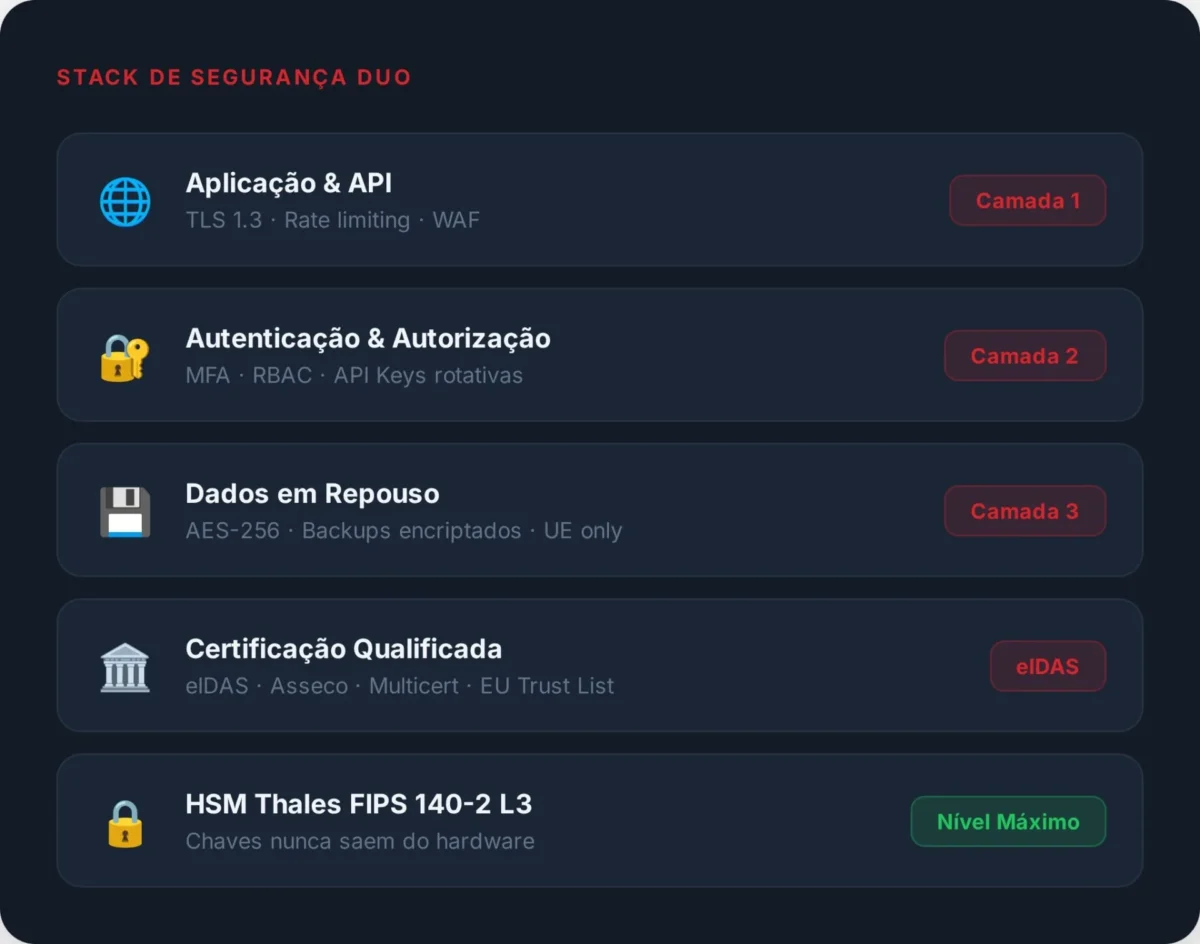
Hardware Security Modules (HSM) Thales certificados FIPS 140-2 Level 3. As chaves criptográficas nunca saem do hardware.
Selos temporais qualificados eIDAS emitidos pela Asseco e pela Multicert, inscritas na EU Trust List, reconhecidos em Portugal e em todos os Estados-Membros da UE.
TLS 1.3 em trânsito e AES-256 em repouso. Todos os dados processados e armazenados em servidores na União Europeia.
RGPD, DPA pronto a assinar, pedidos de remoção tratados automaticamente e auditoria completa de todas as ações na plataforma.
Segurança desenhada para setores regulados
A segurança foi um requisito desde o início da infraestrutura DUO. Cada camada foi escolhida a pensar nos requisitos do setor financeiro e do setor público.
- Módulos de segurança em hardware Thales, certificados FIPS 140-2 Level 3
- Chaves criptográficas que nunca saem do hardware
- Redundância geográfica em múltiplos data centers na UE
- SLA de 99,9% de disponibilidade
- Monitorização de segurança 24/7/365 com resposta a incidentes em menos de 8 horas
- Auditorias de segurança independentes realizadas regularmente
Prova admissível em Portugal e na UE
O DUO Registado assenta no Regulamento eIDAS (artigo 43.º) e no DL 12/2021, que enquadram o envio registado eletrónico em Portugal.
- Selos temporais qualificados eIDAS, reconhecidos em todos os Estados-Membros da UE
- Envio registado eletrónico nos termos do artigo 43.º do eIDAS (DL 12/2021)
- Evidência selada do envio, com remetente, destinatário, data e hora
- Integridade do conteúdo assegurada por hash SHA-256
- Arquivo das evidências durante 7 anos
- Verificação pública de certificados disponível para tribunais e auditores
Admissível em tribunal
As evidências do DUO Registado são admissíveis como prova em processos judiciais em Portugal e em todos os Estados-Membros da UE (artigo 43.º do eIDAS).
Verificação pública
Qualquer pessoa, incluindo tribunais, auditores e reguladores, pode verificar a autenticidade de um certificado DUO através do portal de verificação público.
Auditoria em segundos
Arquivo pesquisável por UUID, destinatário, data ou assunto. Encontra em segundos o que antes demorava horas, pronto para uma inspeção regulatória.
Proteção de dados desde a conceção
A proteção de dados faz parte da arquitetura do DUO desde o primeiro dia, e não foi acrescentada depois.
Dados na União Europeia
Todos os dados processados e armazenados em servidores localizados na UE, sem transferências para países terceiros sem base legal adequada.
DPA pronto a assinar
Acordo de tratamento de dados (DPA) pronto a assinar, sem negociações prolongadas. Conforme os requisitos do RGPD para processadores de dados.
Pedidos de remoção automáticos
Os pedidos de cancelamento são tratados e registados automaticamente, sem intervenção manual.
Controlo de acesso granular
RBAC (Role-Based Access Control) com permissões por utilizador, registo de auditoria de todas as ações e MFA obrigatório para acessos sensíveis.
Direito ao esquecimento
Processos automatizados para cumprimento do direito ao apagamento, conforme o artigo 17.º do RGPD.
Portabilidade de dados
Exportação de dados em formatos standard (CSV, JSON), conforme o direito à portabilidade do artigo 20.º do RGPD.
Perguntas frequentes
As dúvidas mais comuns das equipas de segurança e compliance.
FIPS 140-2 Level 3 é um dos níveis mais exigentes da norma FIPS 140-2 para módulos criptográficos, usada por bancos, governos e entidades públicas. Garante que as chaves criptográficas nunca saem do hardware (HSM) e que qualquer tentativa de acesso físico não autorizado apaga as chaves automaticamente.
Sim. Todos os dados são processados e armazenados exclusivamente em servidores localizados na União Europeia. Não há transferências para países terceiros sem base legal adequada, conforme o RGPD e a legislação portuguesa.
Os certificados são emitidos pela Asseco e pela Multicert, ambas inscritas na EU Trust List como prestadores qualificados de serviços de confiança, reconhecidas pelo Estado Português e pela Comissão Europeia.
Sim. O DPA está pronto a assinar, sem negociações prolongadas. Cobre todos os requisitos do RGPD para processadores de dados e pode ser assinado digitalmente.
O DUO implementa RBAC (Role-Based Access Control) com permissões granulares por utilizador, MFA obrigatório para acessos sensíveis e registo de auditoria completo de todas as ações na plataforma, com data, hora e identificação do utilizador.
O DUO tem monitorização de segurança 24/7/365 com SLA de resposta a incidentes em menos de 8 horas. Em caso de incidente com impacto em dados pessoais, os clientes são notificados dentro dos prazos legais do RGPD (72 horas).
Precisa de mais detalhes técnicos sobre a nossa infraestrutura?
Fale com a nossa equipa de segurança: respondemos a qualquer questão técnica ou de compliance.